Das Wichtigste auf einen Blick
- Die meisten DSGVO-Probleme bei Firmenveranstaltungen beginnen nicht mit Hackern. Sie beginnen mit alltäglichen Gewohnheiten: Freitextfragen im Anmeldeformular, Excel-Exporte für das Catering und Einladungen, die am offiziellen Prozess vorbei verschickt werden.
- DSGVO-Konformität hängt an vier Entscheidungen, die Sie einmal treffen und bei jedem Event wiederholen: welche Daten Sie erheben, wie Gäste einwilligen, wohin Kopien der Daten gelangen und welches System die Löschung durchsetzt.
- InviteDesk hilft Eventteams, Gästedaten an einem kontrollierten Ort statt in verstreuten Tabellen zu halten, Datenschutzhinweise direkt bei der Anmeldung anzuzeigen, festzulegen, welche Felder ins CRM synchronisiert werden, und sensible Eventdaten automatisch zu löschen. Die Daten werden in der EU gehostet.
Wer an Datenrisiken bei Events denkt, hat meist etwas wie das Ticketmaster-Datenleck von 2024 vor Augen: Namen, Adressen, Telefonnummern und Zahlungsdaten, aus einer Datenbank abgezogen und zum Verkauf angeboten.
Doch spektakuläre Datenlecks sind nicht der Punkt, an dem die meisten Eventteams in Schwierigkeiten geraten. Die gefährlichen Daten sind kleiner und leichter zu übersehen: Ernährungsweise und Allergien eines Gastes. Das sind Gesundheitsdaten. Und sie werden zum ernsten Haftungsrisiko, sobald sie ohne ausreichenden Schutz in Catering-Tabellen, Lieferantendateien, CRM-Datensätze und geteilte Laufwerke wandern.
Wir arbeiten seit mehr als zehn Jahren mit Eventteams in Banken, Industrieunternehmen, Beratungen und öffentlichen Einrichtungen zusammen – und die DSGVO ist fast immer ein Thema. Wir kennen die Allergieliste, die auf einem geteilten Laufwerk gelandet ist, den Händler, der seine eigenen Kunden nicht mehr anmelden darf, und die Tool-Auswahl, die monatelang in der Datenschutzprüfung feststeckte.
Diese Geschichten bringen Eventteams in ein Dilemma: Wie erheben Sie, was das Catering wirklich braucht, ohne Gesundheitsdaten zu speichern, deren Aufbewahrung Sie nicht begründen können? Wie laden Sie Gäste ein, ohne gegen Einwilligungsregeln zu verstoßen? Und geht das alles, ohne aus jedem Event ein juristisches Projekt zu machen?
Dieser Leitfaden behandelt die vier Entscheidungen, die diese Fragen beantworten: welche Gästedaten Sie erheben, wie Sie DSGVO-konform einladen, wohin jede Kopie der Daten gelangen darf und was Sie von Ihrer Event-Software verlangen sollten.
Zuerst aber: Warum ist DSGVO-Konformität für Eventteams heute so frustrierend?
Sie planen eine DSGVO-konforme Firmenveranstaltung? Nutzen Sie die Checkliste für die Planung von Firmenveranstaltungen von InviteDesk, um vor Ihrem nächsten Event alle organisatorischen Details an einem Ort zu bündeln.
Warum die DSGVO Eventteams in Unternehmen so frustriert
Wann immer wir mit Eventmanagern sprechen, kommen dieselben vier Probleme auf – ganz gleich, in welcher Branche. Wenn Ihnen eines davon bekannt vorkommt, ist dieser Leitfaden für Sie geschrieben.
Sensible Daten nach dem Event nachzuverfolgen ist schwerer, als sie zu erheben
Die Allergieangaben eines Gastes abzufragen kostet ein Formularfeld. Drei Wochen nach dem Event Rechenschaft über diese Angaben abzulegen, ist der schwierige Teil.
Eine einzelne Antwort aus der Eventanmeldung bleibt selten an einem Ort. Das Catering erhält einen Export. Das Check-in-Personal führt eine eigene Liste. Jemand lädt eine Tabelle für den Einsatz vor Ort herunter. Ein Dienstleister bekommt per E-Mail eine Teilkopie.
Nach dem Event kann niemand mit Sicherheit sagen, wo jede Kopie liegt oder wer für ihre Löschung verantwortlich ist. Am stärksten trifft das Teams, die Events über Tabellen, Mailing-Tools und Formulare organisieren – denn jedes Event vervielfacht die Kopien, für die sich niemand zuständig fühlt.
Die alten Einladungswege sind nicht mehr erlaubt
Jahrelang konnte ein Händler fünfzig seiner Kunden für ein Werksevent anmelden, und ein Kundenbetreuer konnte einen Kunden telefonisch registrieren. Unter der DSGVO funktioniert beides nicht mehr: Jeder Gast muss persönlich einwilligen – also muss sich auch jeder Gast selbst anmelden.
Das führt meist zu einem von zwei Ergebnissen.
Entweder wird die Anmeldung umständlich – ausgerechnet für die Gäste, die Sie am meisten beeindrucken möchten. Oder der Prozess wird umgangen: Ein Vertriebsmitarbeiter lädt einen Kunden per Telefon oder privater E-Mail ein, der Kunde erscheint, und es gibt weder einen Einwilligungsnachweis noch einen Eintrag auf der Gästeliste. Das Marketing weiß nicht, wer tatsächlich eingeladen wurde.
Niemand kann genau sagen, was Sie wie lange speichern dürfen
Die DSGVO legt für Eventdaten keine festen Aufbewahrungsfristen fest. Ihr Unternehmen muss selbst entscheiden, wie lange jede Datenkategorie benötigt wird, und diese Entscheidung begründen.
Ohne klare Regel schwanken Teams zwischen zwei Fehlern. Manche horten alles und bewahren Allergiehinweise und Barrierefreiheitsanfragen jahrelang in ihren Systemen auf. Andere löschen so rigoros, dass die Einladungsliste für das nächste Jahr verschwunden ist – samt der Teilnahmehistorie, die ein gezieltes Follow-up erst möglich gemacht hat.
Jedes neue Event-Tool muss Ihre eigene Datenschutzprüfung bestehen
Selbst wenn das Eventteam von einem Tool begeistert ist, muss es noch am Datenschutzbeauftragten und an der IT-Sicherheit vorbei. Eventmanager in großen Unternehmen haben uns immer wieder dasselbe erzählt: Sobald Datenschutz und IT-Sicherheit ins Spiel kommen – mit Auftragsverarbeitungsvertrag, Sicherheitsfragebogen und Fragen zum Hosting –, sind die ersten Monate vorbei.
Diese Prüfung hat gute Gründe. Sie bedeutet aber: Wie gut Ihr Anbieter in Sachen Compliance aufgestellt ist, entscheidet darüber, wie lange die Beschaffung dauert – manchmal stärker als der Preis.
So bleiben Sie DSGVO-konform, ohne Ihre Events auszubremsen
Keines dieser Probleme löst sich, indem Sie die Verordnung noch genauer lesen. Wir empfehlen stattdessen, an Ihren Abläufen anzusetzen: einmal pro Feld, pro Zielgruppe und pro System festlegen, was mit Gästedaten passiert – und diese Entscheidung dann bei jedem Event wiederverwenden.
Die vier Schritte folgen dem Lebenszyklus Ihrer Gästedaten – vom Anmeldeformular bis zur Tool-Prüfung.
Schritt 1: Festlegen, was Sie erheben, wie Sie es erheben und was Sie behalten
Jedes DSGVO-Risiko bei Ihrem Event geht auf das zurück, was Sie ins Anmeldeformular aufnehmen. Daten, die Sie nie erhoben haben, können Sie weder verlieren noch zu lange speichern oder falsch weitergeben. Die meisten Ratgeber behandeln Compliance als Frage des Einwilligungsformulars. Unserer Erfahrung nach ist sie zuerst eine Frage der Datenerhebung.
Ordnen Sie jedes Feld ein, bevor Sie das Formular erstellen
Die DSGVO behandelt nicht jedes Eventfeld gleich. Manche Angaben sind gewöhnliche personenbezogene Daten: Namen, geschäftliche E-Mail-Adressen, Firmennamen und Positionen. Auch dafür brauchen Sie eine Rechtsgrundlage und einen klaren Zweck – in der Regel ist beides durch die normale Organisation einer Firmenveranstaltung abgedeckt.
Andere Felder verdienen einen genaueren Blick, weil die Antworten sensible Informationen offenlegen können, die einem Teilnehmer im Fall eines Datenlecks schaden könnten.
Der Praxistest ist einfach: Was macht Ihr Team anders, weil es diese Information hat?
Wenn die Antwort weder Catering, Barrierefreiheit, Sicherheit, Kommunikation noch einen anderen festgelegten Eventzweck betrifft, sollten Sie die Abfrage überdenken.
Erheben Sie nur, was Sie begründen können
Datenminimierung nach Art. 5 Abs. 1 lit. c DSGVO bedeutet nicht, so wenig Daten wie möglich zu erheben. Es bedeutet, so viele Daten zu erheben, wie für einen klaren Zweck nötig sind – aber nicht mehr. Die britische Datenschutzbehörde ICO erklärt, dass personenbezogene Daten angemessen, erheblich und auf das notwendige Maß beschränkt sein müssen.
In der Praxis heißt das: Ihr Team sollte keine Fragen stellen, nur weil die Information irgendwann nützlich sein könnte. Verzichten Sie auf offene Fragen wie „Bitte nennen Sie uns Ihre Ernährungs- oder medizinischen Anforderungen“ und arbeiten Sie stattdessen mit Struktur:
- Menüwahl (Dropdown): Standard, vegetarisch, vegan, halal, koscher, glutenfrei, Sonstiges.
- Allergene: Bitte nennen Sie alle Allergene, die das Catering-Team kennen muss.
- Barrierefreiheit (Dropdown): stufenloser Zugang, reservierter barrierefreier Sitzplatz, Hörunterstützung, Sonstiges.
Strukturierte Optionen heben DSGVO-Pflichten nicht auf. Die Auswahl „halal“ oder „koscher“ kann weiterhin religiöse Überzeugungen offenlegen, Allergieangaben bleiben Gesundheitsdaten, und Antworten zur Barrierefreiheit können auf eine Behinderung hinweisen.
Struktur verhindert aber, dass Sie zu viel erheben. Gäste geben genau an, was das Event braucht, ohne ungefragt Details zu Gesundheit oder Religion preiszugeben. Außerdem wird Ihre Datenschutzerklärung einfacher, weil Sie für jede Frage erklären können, warum Sie die Antwort brauchen.

Platzieren Sie den Einwilligungstext direkt am Feld
Der Einwilligungstext sollte direkt neben dem Feld stehen, das er erklärt. Eine allgemeine Checkbox „Ich stimme der Datenschutzerklärung zu“ erklärt nicht, warum Sie die Allergien oder Barrierefreiheitsbedürfnisse eines Gastes kennen müssen oder was mit der Fotoerlaubnis geschieht.
Nennen Sie für jedes sensible Feld vier Dinge:
- Was Sie erheben
- Warum Sie es brauchen
- Wer es nutzt
- Ob es nach dem Event aufbewahrt wird
Zum Beispiel:
Wenn ein Feld Rückschlüsse auf Gesundheit, Behinderung oder Religion zulässt, klären Sie mit Ihrem Datenschutzbeauftragten, ob Sie eine ausdrückliche Einwilligung benötigen – gemäß Art. 9 DSGVO und den Leitlinien der ICO zu besonderen Kategorien personenbezogener Daten.
Trennen Sie schon vor dem Event, was gelöscht wird und was bleibt
Die DSGVO schreibt für Eventdaten keine Standard-Aufbewahrungsfrist vor. Art. 5 DSGVO legt den Grundsatz der Speicherbegrenzung fest: Personenbezogene Daten dürfen in identifizierbarer Form nicht länger gespeichert werden, als es der Zweck erfordert.
Die ICO stellt klar, dass Organisationen ihre Aufbewahrungsfristen anhand ihrer Zwecke festlegen und begründen müssen. „Wir bewahren alle Eventdaten sechs Monate auf“ reicht allein nicht aus – Sie müssen erklären, warum sechs Monate nötig sind.
Ein praktischer Weg: Teilen Sie jedes Anmeldefeld schon beim Erstellen des Formulars einer von zwei Kategorien zu:
- Beziehungsdaten, die Sie behalten dürfen: Name, geschäftliche E-Mail-Adresse, Unternehmen und die Eventhistorie des Gastes – eingeladen, angemeldet, teilgenommen, nicht erschienen. Diese Daten machen die Gästeliste des nächsten Jahres und Ihr Event-Reporting möglich. Ihre Aufbewahrung lässt sich in der Regel mit der Pflege der Geschäftsbeziehung begründen.
- Eventdaten, die ablaufen müssen: Allergien, Ernährungsvorgaben, Barrierefreiheitsanfragen, Angaben zur Begleitperson und alles andere, was nur dazu dient, dieses eine Event sicher durchzuführen. Sobald Catering, Nachbereitung von Vorfällen und Abrechnung mit Dienstleistern abgeschlossen sind, entfällt die Rechtfertigung für die Speicherung.
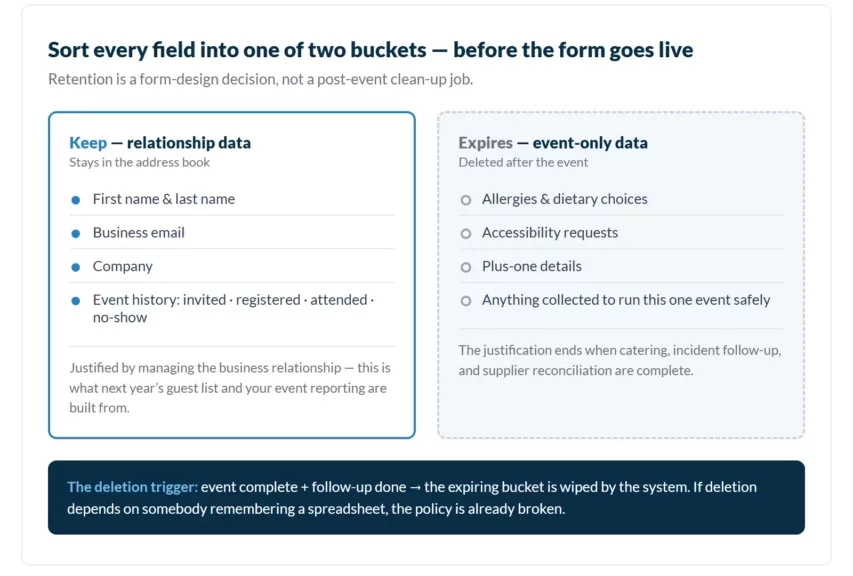
Halten Sie für jede Kategorie fest, warum Sie sie noch brauchen, was die Aufbewahrungsfrist auslöst, was nach Ablauf der Frist passiert und welches System die Löschung durchsetzt.
An der Durchsetzung scheitern die meisten Eventprozesse. Eine Aufbewahrungsrichtlinie ist schwach, wenn jemand nach jedem Event daran denken muss, alte Tabellen zu löschen.
Manuelles Aufräumen wird gern aufgeschoben – vor allem, wenn dasselbe Team schon das nächste Event plant. Ganz gleich, welches Tool Sie nutzen: Die Löschung sollte ein System durchsetzen, nicht das Gedächtnis eines Mitarbeiters.
Schritt 2: Gäste einladen, ohne gegen Einwilligungsregeln zu verstoßen
Anmeldeformulare sind nur die halbe Einwilligungsgeschichte. Die andere Hälfte: wie Personen überhaupt auf Ihre Gästeliste kommen.
Lassen Sie Gäste sich selbst anmelden – und füllen Sie Bekanntes vorab aus
Das DSGVO-konforme Muster ist die Selbstregistrierung: Jeder Gast füllt seine Anmeldung selbst aus und akzeptiert die Datenschutzbedingungen persönlich. Eine Einwilligung, die ein Kollege, ein Händler oder ein Account Manager im Namen des Gastes erteilt, ist nicht die Einwilligung des Gastes.
Selbstregistrierung bedeutet Aufwand – und gerade Ihre ranghöchsten Gäste tippen ihre Daten am wenigsten gern in ein Formular. Vorausgefüllte Felder nehmen den Großteil dieses Aufwands weg: Wenn Ihnen Name, E-Mail-Adresse und Unternehmen eines Gastes rechtmäßig vorliegen, füllt sein persönlicher Einladungslink diese Felder vorab aus. Die Anmeldung dauert dann nur Sekunden.
Die Selbstregistrierung gilt auch beim Plattformwechsel. Sie können Gäste nicht per Massenimport in ein neues System übernehmen und davon ausgehen, dass sie dessen Datenschutzbedingungen akzeptiert hätten. Jeder Gast bestätigt seine eigene Anmeldung – bei hundert Kontakten machbar, bei achthundert eine echte Belastung. Planen Sie Migrationen deshalb außerhalb Ihrer Hauptsaison.
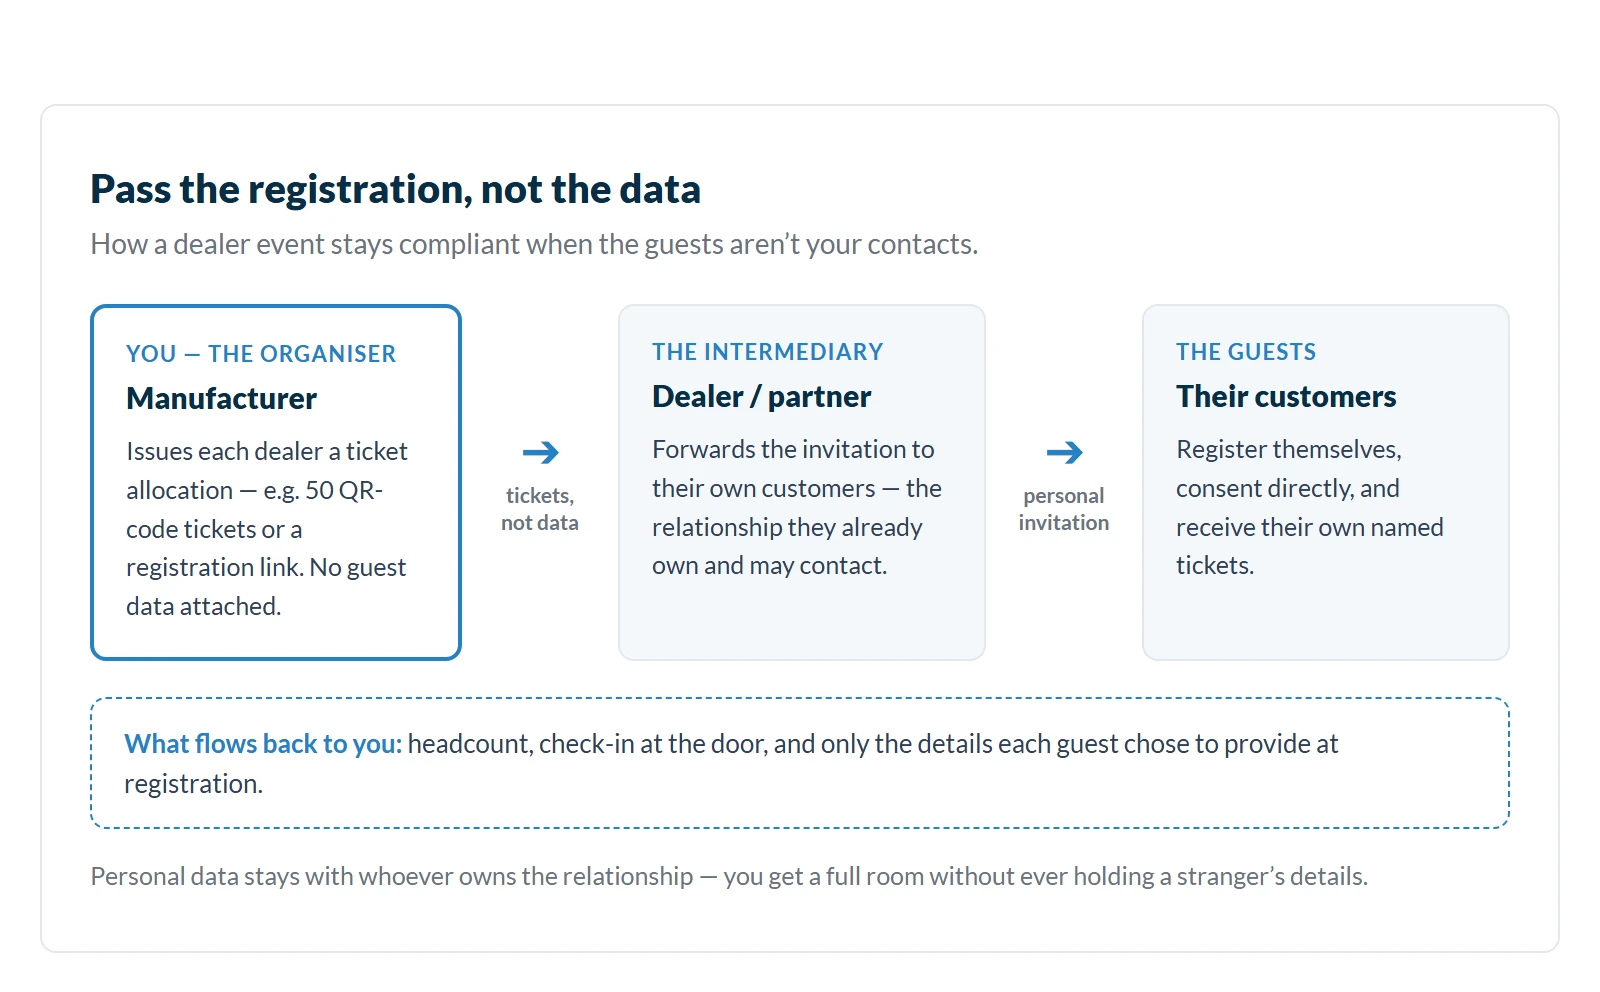
Bei Partner- und Händlerevents: Geben Sie die Anmeldung weiter, nicht die Daten
Einige Ihrer wichtigsten Events sind voller Gäste, deren Daten Ihnen nicht gehören: die Kunden Ihrer Händler, die Kunden Ihrer Partner, die Kollegen Ihrer Mitglieder. Wenn Sie den Vermittler um eine Liste mit Namen und E-Mail-Adressen bitten, erhalten Sie Daten, die diese Personen Ihnen nie gegeben haben.
Sauberer ist es, stattdessen die Anmeldung weiterzugeben. Geben Sie jedem Partner ein Ticketkontingent oder einen eigenen Anmeldelink. Seine Gäste melden sich selbst an, willigen direkt ein und erhalten ihre eigenen Tickets – die personenbezogenen Daten bleiben bei der Partei, der die Kundenbeziehung gehört. Sie erhalten genaue Teilnehmerzahlen und einen DSGVO-konformen Check-in, ohne jemals die Daten Fremder zu speichern.
Ein Beispiel: Ein Hersteller, der einen Kundentag für sein Händlernetz veranstaltet, gibt jedem Händler ein Ticketkontingent. Der Händler leitet die Einladung weiter, jeder Endkunde meldet sich persönlich an, und der Hersteller sieht Zahlen – und Namen nur dort, wo Gäste sie freiwillig angegeben haben.
Halten Sie Einladungen aus dem Vertrieb im registrierten Prozess
Das häufigste Einwilligungsleck ist kein Formularproblem. Es ist der Vertriebsmitarbeiter, der einen Kunden per Telefon oder privater E-Mail einlädt, weil ihm der offizielle Prozess zu langsam und zu bürokratisch erscheint. Der Gast erscheint ohne Einwilligungsnachweis, ohne Anmeldung und ohne Spur in den Zahlen des Marketings.
Vertriebsmitarbeiter umgehen jeden Prozess, der sie vor einem Kunden bürokratisch wirken lässt. Die Lösung muss also den DSGVO-konformen Weg zum persönlichen machen: Einladungen, die im Namen des jeweiligen Gastgebers verschickt werden – über ein System, das die Einwilligung dokumentiert und in die zentrale Gästeliste einspeist. Der Vertrieb behält die persönliche Note, für die er den Prozess umgangen hat. Das Marketing behält den Nachweis, der das Event DSGVO-konform und messbar macht.
Behandeln Sie Masseneinladungen wie das, was sie sind: Marketing-E-Mails
Eine Einladung an dreihundert Personen ist datenschutzrechtlich ein Massenversand – egal, wie persönlich die Anrede klingt. Das hat zwei praktische Folgen.
Erstens braucht jede Masseneinladung eine funktionierende Abmeldemöglichkeit. Zweitens: Bündeln Sie Einwilligungen nicht. Die Kenntnisnahme der Datenschutzerklärung, ein Marketing-Opt-in und die Foto- oder Filmerlaubnis sind getrennte Entscheidungen – jede braucht ihre eigene Checkbox. Ein Gast, der teilnehmen, aber nicht auf Ihren Eventfotos erscheinen möchte, muss beides sagen können.
Schritt 3: Steuern Sie, wohin die Daten gehen – und behalten Sie jede Kopie im Blick
Sobald das Formular live ist, verlagert sich das Risiko: weg von dem, was Sie gefragt haben, hin zu dem, wohin die Antworten kopiert werden. Derselbe Allergiehinweis kann in E-Mails an Dienstleister, in Tabellen des Personals und in CRM-Feldern landen. DSGVO-Konformität hängt jetzt davon ab, zu wissen, wer welche Kopie hat und wann sie gelöscht wird.
Erfassen Sie jede Kopie vor dem Event, nicht danach
Eine einzige Anmeldeantwort kann mehrere Kopien erzeugen. Die Eventplattform speichert den Originaldatensatz. Das Catering erhält einen Export. Das Check-in-Personal führt eine weitere Liste. Badge-Dienstleister, Location-Teams, E-Mail-Tools und Umfragetools nach dem Event erhalten womöglich Teile des Datensatzes – und jemand aus Ihrem Team lädt vielleicht eine Tabelle für den Einsatz vor Ort herunter.
Wenn Sie wissen, wo jede Kopie liegt, können Sie erklären, warum Sie sie weitergegeben haben, wer Zugriff hat und wer sie später löschen muss.
Eine temporäre Tabelle wird zum dauerhaften Compliance-Problem, sobald jemand sie lokal speichert, per E-Mail weiterleitet oder nach dem Event auf einem geteilten Laufwerk liegen lässt. Und der Fehler kann so simpel sein wie eine falsch versendete E-Mail: 2024 hat sich die britische Conservative Party Berichten zufolge selbst bei der Datenschutzaufsicht gemeldet, nachdem in einer Nachricht zu ihrem Jahresparteitag über 300 E-Mail-Adressen offengelegt wurden – verschickt ohne Blindkopie (BCC).
Dokumentieren Sie für jedes System und jeden Dienstleister, der eine Kopie der Teilnehmerdaten erhält:
- welche Daten übermittelt wurden;
- warum sie benötigt werden;
- wer darauf zugreifen kann;
- wo sie gehostet werden;
- welche Aufbewahrungsregel gilt.
Exportieren Sie das Minimum und beschränken Sie den Zugriff nach Rolle
Wenn Ihr Catering-Team Allergieangaben braucht, senden Sie nur das, was es für eine sichere Bewirtung benötigt. Exportieren Sie nicht den vollständigen Anmeldedatensatz, wenn eine kürzere Catering-Liste genügt. Dasselbe gilt für Badge-Druck, Sicherheitsteams, Location-Personal und externe Dienstleister.
Wenden Sie dieselbe Logik des notwendigen Minimums auch intern an. Wer am Eingang Badges scannt, braucht keine Exportrechte für die gesamte Gästedatenbank, und die Praktikantin, die den Sitzplan aktualisiert, braucht keine Allergiespalte. Wenn Ihr Event-Tool Rollen und Berechtigungen unterstützt, nutzen Sie sie, um den Zugriff an Aufgaben auszurichten. Wenn nicht, verlassen Sie sich auf die Disziplin aller – bei jeder Tabelle, bei jedem Event.
Legen Sie Feld für Feld fest, was ins CRM synchronisiert wird
Eine Aufbewahrungsregel in Ihrer Eventplattform steuert keine Kopien, die anderswo gespeichert sind. Das ist vor allem wichtig, wenn Eventdaten in Salesforce, HubSpot, Dynamics oder ein anderes CRM- oder Marketing-Automation-Tool fließen.
Das Risiko: Temporäre Eventdetails werden zu dauerhaften Kundendaten. Ein Feld zu Ernährung oder Barrierefreiheit ist für ein Event nützlich, ein CRM-Kontakt kann aber jahrelang bestehen. Werden solche Felder zusammen mit E-Mail-Adresse, Position und Unternehmen synchronisiert, werden Informationen, die für einen kurzfristigen operativen Zweck erhoben wurden, unbemerkt Teil eines langfristigen Kundendatensatzes – genau die übermäßige Speicherung, die Ihr Formular vermeiden sollte.
Prüfen Sie, bevor Sie eine Synchronisierung aktivieren:
- welche Anmeldefelder ins CRM übertragen werden;
- ob Sie sie dort brauchen;
- wer nach dem Event darauf zugreifen kann;
- welche Aufbewahrungsregel im CRM gilt; und
- ob das Löschen des Datensatzes in der Eventplattform auch die Kopie im CRM entfernt.
Die sichere Standardeinstellung: Synchronisieren Sie die Beziehungsdaten (Kontaktdaten, Teilnahme, Follow-up-Status) und lassen Sie die ablaufenden Eventdaten zurück – dort, wo die Aufbewahrungsregeln Ihrer Eventplattform sie löschen können.
Halten Sie die Nachweise bereit, die die Rechtsabteilung verlangt
Eine DSGVO-Prüfung wird schwierig, wenn das Eventteam seinen Prozess zwar erklären, aber nicht belegen kann. Die Rechtsabteilung will in der Regel sehen, wie Sie Gästedaten erheben, wo sie gespeichert sind, wer Zugriff hat und wann sie gelöscht werden.
Sie sollten mindestens Folgendes nachweisen können:
- den Zweck jedes wichtigen Anmeldefelds;
- die Rechtsgrundlage für gewöhnliche personenbezogene Daten;
- die Bedingung nach Art. 9 DSGVO für besondere Kategorien personenbezogener Daten, sofern relevant;
- die Datenschutzhinweise, die Gästen angezeigt werden;
- welche Systeme und Dienstleister die Daten erhalten – und die jeweilige Aufbewahrungsregel;
- Belege, dass Löschkontrollen existieren und genutzt werden.
Keine dieser Unterlagen müssen Sie für jedes Event neu erstellen. Einmal entscheiden, einmal dokumentieren, immer wiederverwenden. Genau das spricht dafür, diese Kontrollen in Ihren Standard-Eventprozess einzubauen, statt jedes Event als neues juristisches Projekt zu behandeln.
Schritt 4: Wählen Sie ein Event-Tool, bei dem Compliance Standard ist
Was Sie erheben, wie Gäste einwilligen, wohin Kopien gehen – jede dieser Entscheidungen wird leichter oder schwerer, je nachdem, mit welcher Software Sie Ihre Events organisieren. Die Software entscheidet auch darüber, wie lange Ihre eigene Datenschutzprüfung dauert. Ein Anbieter, der die Fragen des Datenschutzbeauftragten vom ersten Tag an beantworten kann, ist in Wochen freigegeben. Einer, der das nicht kann, zieht die Prüfung über Monate.
Die folgenden Fragen gelten für jede Eventplattform, die Sie prüfen.
Wo liegen die Gästedaten – und wo die Unterauftragsverarbeiter?
Die DSGVO verlangt nicht, dass jede Eventplattform Daten in der EU hostet. Datenübermittlungen außerhalb des Europäischen Wirtschaftsraums (EWR) brauchen aber eine tragfähige rechtliche Grundlage nach Kapitel V DSGVO. Eine Plattform mit EU-Hosting erübrigt die Frage der Drittlandübermittlung vollständig. So oder so wird Ihr Datenschutzbeauftragter die Liste der Unterauftragsverarbeiter sehen wollen: den E-Mail-Dienst, den Hosting-Anbieter und alle Analysetools, die die Plattform selbst nutzt – und wo jeder von ihnen Daten verarbeitet.
Kann der Anbieter die Compliance-Unterlagen sofort liefern?
Fordern Sie den Auftragsverarbeitungsvertrag (AVV), die Sicherheitsdokumentation und alle Zertifizierungen an – etwa ISO 27001, den internationalen Standard für Informationssicherheits-Managementsysteme –, bevor die kommerziellen Gespräche ernst werden. Ein Anbieter, der das komplette Paket sofort schickt, ermöglicht es Ihrer Rechts- und IT-Abteilung, parallel zur Evaluierung zu prüfen statt danach. Ein Anbieter, der diese Dokumente erst auf Anfrage zusammenstellen muss, verrät Ihnen damit, wie oft er Prüfungen wie Ihre besteht.
Löscht die Plattform Daten von selbst?
Manuelles Aufräumen ist die Schwachstelle jeder Aufbewahrungsrichtlinie. Fragen Sie deshalb, was die Plattform automatisch löscht und in welchem Rhythmus. Können sensible Anmeldeantworten (Allergien, Ernährungsvorgaben) nach dem Event ablaufen, während Beziehungsdaten erhalten bleiben?
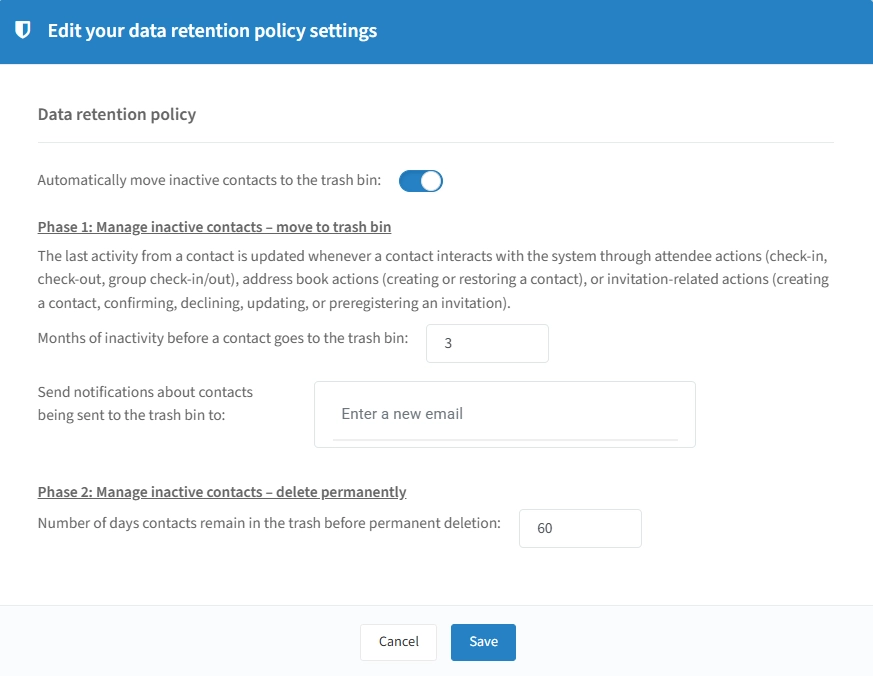
Können Sie Aufbewahrungsregeln für inaktive Kontakte konfigurieren? Wenn die Löschung davon abhängt, dass ein Administrator daran denkt, sie auszuführen, verlagert die Plattform das Problem nur in die Tabelle, statt es zu lösen.
Werden die Daten Ihres Unternehmens in einer eigenen, getrennten Umgebung gespeichert?
Fragen Sie, ob Ihre Gästedaten in einer Umgebung gespeichert werden, die ausschließlich Ihrem Unternehmen zugeordnet und von den anderen Kunden des Anbieters getrennt ist – und ob sich der Zugriff innerhalb Ihres Teams nach Rollen steuern lässt. Auch Single Sign-on (SSO) über das Identitätssystem Ihres Unternehmens gehört auf diese Liste. Ihre IT-Abteilung fragt ohnehin danach – es spart Zeit, das selbst vorab zu klären.
Kann die Plattform zeigen, wer was getan hat?
In regulierten Branchen muss „Wir haben die Daten unter Kontrolle“ beweisbar sein. Audit-Trails – also Protokolle darüber, wer Gästedaten angesehen, exportiert, geändert oder gelöscht hat – machen aus dieser Behauptung einen Nachweis, mit dem Ihr Compliance-Team wirklich arbeiten kann.
Wie InviteDesk diese Kontrollen in den Eventprozess einbaut
Ihr Unternehmen entscheidet weiterhin, was erhoben wird, warum es nötig ist, wer Zugriff hat und wie lange Daten aufbewahrt werden. InviteDesk sorgt dafür, dass diese Entscheidungen konsequent umgesetzt werden – damit Compliance nicht mehr von manueller Disziplin abhängt.
InviteDesk ist eine B2B-Eventmanagement-Plattform für Marketing- und Vertriebsteams, die Events als Umsatztreiber nutzen: Kundendinner, Seminare, Händlertage und Konferenzen, bei denen die Gästeliste wichtiger ist als die Zahl der Tickets. Die Compliance-Funktionen passen direkt zu den vier Schritten oben:
- Ein kontrollierter Datensatz statt verstreuter Tabellen: Gäste- und Anmeldedaten bleiben in der Plattform, in der autorisierte Teams mit demselben Eventdatensatz arbeiten. Benutzerrechte steuern, wer Teilnehmerdaten sehen, verwalten, exportieren oder auswerten darf – so richtet sich der Zugriff nach Rollen statt nach Gewohnheiten.
- Datenschutzfreundliche Anmeldeformulare: Jedes Anmeldeformular enthält ein Datenschutz-Opt-in, und Sie können eigene Datenschutzhinweise und Haftungsausschlüsse einfügen – ebenso separate Einwilligungen, etwa für Foto- und Filmaufnahmen. So sehen Gäste die relevanten Informationen zur Datennutzung genau in dem Moment, in dem sie sich anmelden.
- DSGVO-konforme Einladungen, die persönlich bleiben: Gäste melden sich selbst an, doch persönliche Einladungslinks füllen die Angaben aus, die Ihnen bereits vorliegen. So fühlt sich die Selbstregistrierung nicht wie Dateneingabe an. Einladungen lassen sich im Namen des Account Managers des Gastes versenden und bleiben trotzdem auf der zentralen Gästeliste nachverfolgbar. Mit Ticketkontingenten laden Partner und Händler ihre eigenen Gäste ein, ohne Ihnen deren Daten zu übergeben.
- Aufbewahrung, die sich selbst erledigt: Sensible Anmeldeantworten – Ernährungsvorgaben, Allergien und ähnliche reine Eventdaten – werden nach dem Event automatisch gelöscht, während die Beziehungsdaten, die Sie behalten dürfen, im Adressbuch bleiben. Zusätzlich können Sie Aufbewahrungsregeln auf Kontaktebene festlegen: Inaktive Kontakte wandern nach einer festgelegten Frist in den Papierkorb und werden nach einer zweiten Frist endgültig gelöscht.
- Feldgenaue Kontrolle über die CRM-Synchronisierung: Mit dem CRM Connector legen Sie genau fest, welche Anmeldefelder mit Salesforce, HubSpot oder Dynamics synchronisiert werden. So fließen Teilnahme- und Follow-up-Daten in Ihr CRM – ablaufende Eventdaten dagegen nicht.
- Die Prüfunterlagen, ab Tag eins bereit: InviteDesk stellt einen formellen Auftragsverarbeitungsvertrag bereit. Darin ist festgelegt, dass Ihr Unternehmen Eigentümer der Gästedaten bleibt und InviteDesk sie in Ihrem Auftrag verarbeitet. Die Daten werden in der EU gehostet, und die Plattform ist nach ISO/IEC 27001:2022 zertifiziert – genau die Unterlagen, die Ihre Rechts- und IT-Abteilung braucht, um sofort mit der Prüfung zu beginnen, statt bei null zu verhandeln.
Mit InviteDesk können Sie also:
- nur die Gästedaten erheben, die jedes Event braucht – mit Einwilligung direkt bei der Anmeldung;
- Gäste persönlich einladen – auch über Vertrieb und Partner –, ohne den Einwilligungsnachweis zu verlieren;
- jede Kopie der Gästedaten im Blick behalten, statt sie in Tabellen und Postfächern zu verlieren;
- die richtigen Felder mit Ihrem CRM synchronisieren und die sensiblen außen vor lassen;
- veraltete und sensible Daten automatisch löschen lassen, statt auf ein Aufräumen zu warten, das nie kommt;
- Ihrem Datenschutzbeauftragten ab dem ersten Tag den Auftragsverarbeitungsvertrag und den Zertifizierungsnachweis übergeben.
Ihre rechtliche Verantwortung nimmt Ihnen das nicht ab. Aber es nimmt Ihnen die manuelle Arbeit ab, an der Compliance in der Praxis scheitert.
Sie möchten DSGVO-konforme Events durchführen, ohne Gästedaten über Tabellen und unverbundene Tools zu verwalten?
DSGVO bei Firmenveranstaltungen dauerhaft einfacher machen
DSGVO-Konformität bei Firmenveranstaltungen ist keine einmalige Formularprüfung. Jedes neue Event bringt neue Anmeldefelder, Exporte für Dienstleister, CRM-Entscheidungen und Fragen zur Aufbewahrung mit sich.
Das Ziel: diese Entscheidungen wiederholbar machen. Legen Sie fest, wofür jedes Feld dient, bevor Sie Daten erheben. Halten Sie sensible Antworten aus Systemen heraus, die sie nicht brauchen. Laden Sie Gäste über Prozesse ein, die ihre Einwilligung mitführen. Legen Sie Löschregeln fest, bevor das Event endet – nicht Wochen später, wenn alle schon beim nächsten Projekt sind.
Wenn Ihr Team Gästedaten noch über Formulare, Tabellen, E-Mails an Dienstleister und CRM-Datensätze verteilt verwaltet, ist das der Prozess, den Sie zuerst verbessern sollten.
Häufig gestellte Fragen
Sind Ernährungsvorgaben immer besondere Kategorien personenbezogener Daten?
Nein. Ein Ernährungsfeld wird sensibler, wenn die Antwort Informationen offenlegt, die nach Art. 9 DSGVO geschützt sind. Manche Ernährungsvorgaben können zum Beispiel religiöse Überzeugungen offenlegen, Allergieangaben dagegen Gesundheitsinformationen. Eine allgemeine Essensvorliebe wird nicht automatisch zu einem besonders geschützten Datum, nur weil sie in einem Ernährungsfeld steht.
Wie lange dürfen Sie Teilnehmerdaten nach einem Event aufbewahren?
Die DSGVO legt für Eventdaten keine einheitliche Aufbewahrungsfrist fest. Art. 5 Abs. 1 lit. e DSGVO verlangt, personenbezogene Daten nur so lange zu speichern, wie es der Zweck erfordert. Auch die ICO stellt klar, dass das Datenschutzrecht keine festen Aufbewahrungsfristen für bestimmte Datenkategorien vorschreibt. Ihre Aufbewahrungsfrist sollte sich deshalb aus einem festgelegten geschäftlichen oder rechtlichen Zweck ergeben.
Darf ich Gäste in ihrem Namen anmelden, wenn sie mündlich zugestimmt haben?
Wenn Sie eine andere Person anmelden und für sie die Datenschutzbedingungen akzeptieren, ist das kein belastbarer Einwilligungsnachweis – auch wenn sie am Telefon zugestimmt hat. Sicherer ist es, ihr einen persönlichen Einladungslink zu senden, der mit den bereits vorliegenden Angaben vorausgefüllt ist. So dauert die Zusage nur Sekunden, und die Einwilligung stammt tatsächlich von ihr.
Verlangt die DSGVO, dass Eventdaten in der EU gehostet werden?
Nein. Die DSGVO verlangt nicht, dass alle personenbezogenen Daten innerhalb der EU oder des EWR bleiben. Kapitel V gilt jedoch, wenn personenbezogene Daten in ein Drittland übermittelt werden. Solche Übermittlungen brauchen eine geeignete Grundlage, etwa einen Angemessenheitsbeschluss oder geeignete Garantien. EU-Hosting erübrigt eine häufige Übermittlungsfrage, Ihr Datenschutzbeauftragter sollte Auftragsverarbeiter und Unterauftragsverarbeiter aber trotzdem prüfen.
Ist ein Event automatisch DSGVO-konform, wenn die Event-Software DSGVO-konform ist?
Nein. Ihr Unternehmen bleibt als Verantwortlicher dafür zuständig, welche personenbezogenen Daten erhoben werden, auf welcher Rechtsgrundlage sie genutzt werden und wie lange sie gespeichert werden. Event-Software kann diese Entscheidungen durch Kontrollen wie Zugriffsverwaltung, Aufbewahrungseinstellungen, Audit-Protokolle und Sicherheitsmaßnahmen unterstützen. Sie kann aber weder Ihre Rechtsgrundlage wählen noch entscheiden, ob ein Anmeldefeld notwendig ist.